日本語版
最新ニュース
世界

米司法省とFBI、北朝鮮IT労働者の不正潜入拠点を摘発

米司法省とFBIは10月13日、北朝鮮のIT労働者が身元を偽り米企業に潜入していた不正事案を摘発したと発表しました。テキサス州の住宅40軒以上を捜索し、遠隔操作用のPC約187台を押収。国内外の協力者を介して米国内の居住者を装う手口が、大規模な組織犯罪として浮き彫りになっています。 テキサス州で展開された「ノートPCファーム」の摘発 米司法省によると、今回の摘発は「ロンスター・ラウンドアップ」と名付けられた作戦の一環として実施されました。9月21日から25日にかけて、FBIはテキサス州内の40カ所以上の住宅を捜索し、14人を起訴、2人を逮捕するに至りました。Gizmodoの報道によれば、押収されたノートPCや遠隔操作機器は約187台にのぼります。 この手口の核となるのが「ノートPCファーム」と呼ばれる拠点です。米国内の協力者が企業から支給されたノートPCを自宅で預かり、国外にいる北朝鮮のIT労働者が遠隔操作ソフトを通じてログインする仕組みです。これにより、企業側は採用した人物が米国内で働いていると錯覚させられます。テキサス州北部地区連邦検事のライアン・レイボールド氏は、これが単なる詐欺ではなく、敵対的な外国政権による米企業への秘密裏の侵入であると指摘しました。 拡大する偽装就労と盗まれた個人情報の悪用 オハイオ州でも同様の起訴事件が発表されました。北朝鮮のIT労働者が盗まれた個人情報や偽の身分証を駆使し、70社を超える米国企業から雇用を得ていたとされています。GIGAZINEの報道では、こうしたIT労働者は世界中で数千人にのぼり、得た収益が北朝鮮の兵器開発計画に流用されているというFBIの分析が紹介されています。 北朝鮮側の手口はPCの管理にとどまりません。FBIの公開情報によると、採用面接や日常的な会議に自分の代わりに協力者を出席させるケースも確認されています。また、摘発を逃れるために1カ所に置くPCの台数を減らし、拠点を細かく分散させるなど、手口はより巧妙化しています。 企業に求められる採用プロセスの監視強化 FBIは、求人サイトなどで見かける「自宅でPCを預かるだけで報酬が得られる」といった求人広告に強い警戒を呼びかけています。こうした仕事は、北朝鮮のIT労働者が潜入するためのインフラとして利用されるリスクが高いからです。企業側には、採用候補者の身元確認を徹底し、不審な活動を監視するよう求めています。 サイバーセキュリティ企業のCrowdStrikeも捜査に協力しました。同社は、北朝鮮の脅威アクター「FAMOUS CHOLLIMA」が組織へ潜入し、オペレーターの正体を隠すために米国内のPCファームを悪用している実態を特定したとSNSで公表しています。 写真:GIGAZINE 繰り返される摘発と続く捜査の連鎖 今回の摘発は、米当局による北朝鮮のIT労働者対策の延長線上にあります。2026年4月には、ニュージャージー州で同様のPCファームを運営していた2人に対し、それぞれ禁錮9年と7年8カ月の判決が言い渡されました。この際も、90台以上のダミーPCが稼働していたことが明らかになっています。 当局は民間企業と連携を強め、北朝鮮政権の資金源を断つ姿勢を鮮明にしています。しかし、巧妙化するネットワークと盗まれた身分情報を駆使したサイバー攻撃は、依然として米国の国家安全保障に対する脅威として残り続けています。当局は今後も、不正なインフラの特定と撹乱に向けた捜査を継続する方針です。 FBIが北朝鮮の「ノートパソコン農場」計画を摘発 求人サイトに掲載される「自宅でPCを保管・管理する」といった単純作業の募集を疑うこと 採用面接や会議への不審な代理出席の兆候を監視すること 支払いと引き換えに個人情報やアカウント情報を求める要求には絶対に応じないこと 生命の危険や身の安全への不安を感じた場合は速やかに通報すること 関連情報: アメリカ連邦捜査局が北朝鮮のリモートITワーカー詐欺とテキサス州のノートPCファーム摘発を発表 【北朝鮮のIT労働者】なぜ普通の女性の家に、309社のパソコンが90台も並んでいたのか?【ゆっくり解説】

米司法省とFBI、北朝鮮IT労働者の不正潜入拠点を摘発

米司法省とFBIは10月13日、北朝鮮のIT労働者が身元を偽り米企業に潜入していた不正事案を摘発したと発表しました。テキサス州の住宅40軒以上を捜索し、遠隔操作用のPC約187台を押収。国内外の協力者を介して米国内の居住者を装う手口が、大規模な組織犯罪として浮き彫りになっています。

テキサス州で展開された「ノートPCファーム」の摘発

米司法省によると、今回の摘発は「ロンスター・ラウンドアップ」と名付けられた作戦の一環として実施されました。9月21日から25日にかけて、FBIはテキサス州内の40カ所以上の住宅を捜索し、14人を起訴、2人を逮捕するに至りました。Gizmodoの報道によれば、押収されたノートPCや遠隔操作機器は約187台にのぼります。

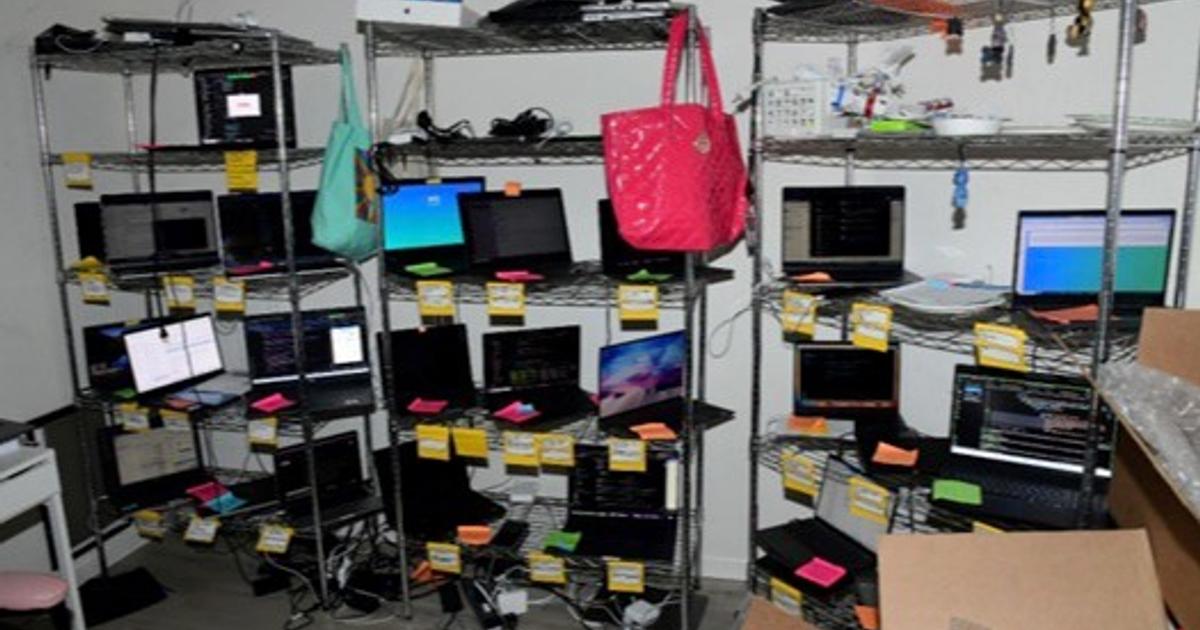
この手口の核となるのが「ノートPCファーム」と呼ばれる拠点です。米国内の協力者が企業から支給されたノートPCを自宅で預かり、国外にいる北朝鮮のIT労働者が遠隔操作ソフトを通じてログインする仕組みです。これにより、企業側は採用した人物が米国内で働いていると錯覚させられます。テキサス州北部地区連邦検事のライアン・レイボールド氏は、これが単なる詐欺ではなく、敵対的な外国政権による米企業への秘密裏の侵入であると指摘しました。

拡大する偽装就労と盗まれた個人情報の悪用

オハイオ州でも同様の起訴事件が発表されました。北朝鮮のIT労働者が盗まれた個人情報や偽の身分証を駆使し、70社を超える米国企業から雇用を得ていたとされています。GIGAZINEの報道では、こうしたIT労働者は世界中で数千人にのぼり、得た収益が北朝鮮の兵器開発計画に流用されているというFBIの分析が紹介されています。

北朝鮮側の手口はPCの管理にとどまりません。FBIの公開情報によると、採用面接や日常的な会議に自分の代わりに協力者を出席させるケースも確認されています。また、摘発を逃れるために1カ所に置くPCの台数を減らし、拠点を細かく分散させるなど、手口はより巧妙化しています。

企業に求められる採用プロセスの監視強化

FBIは、求人サイトなどで見かける「自宅でPCを預かるだけで報酬が得られる」といった求人広告に強い警戒を呼びかけています。こうした仕事は、北朝鮮のIT労働者が潜入するためのインフラとして利用されるリスクが高いからです。企業側には、採用候補者の身元確認を徹底し、不審な活動を監視するよう求めています。

サイバーセキュリティ企業のCrowdStrikeも捜査に協力しました。同社は、北朝鮮の脅威アクター「FAMOUS CHOLLIMA」が組織へ潜入し、オペレーターの正体を隠すために米国内のPCファームを悪用している実態を特定したとSNSで公表しています。

米司法省とFBI、北朝鮮IT労働者の不正潜入拠点を摘発
写真:GIGAZINE

繰り返される摘発と続く捜査の連鎖

今回の摘発は、米当局による北朝鮮のIT労働者対策の延長線上にあります。2026年4月には、ニュージャージー州で同様のPCファームを運営していた2人に対し、それぞれ禁錮9年と7年8カ月の判決が言い渡されました。この際も、90台以上のダミーPCが稼働していたことが明らかになっています。

当局は民間企業と連携を強め、北朝鮮政権の資金源を断つ姿勢を鮮明にしています。しかし、巧妙化するネットワークと盗まれた身分情報を駆使したサイバー攻撃は、依然として米国の国家安全保障に対する脅威として残り続けています。当局は今後も、不正なインフラの特定と撹乱に向けた捜査を継続する方針です。

FBIが北朝鮮の「ノートパソコン農場」計画を摘発

  • 求人サイトに掲載される「自宅でPCを保管・管理する」といった単純作業の募集を疑うこと
  • 採用面接や会議への不審な代理出席の兆候を監視すること
  • 支払いと引き換えに個人情報やアカウント情報を求める要求には絶対に応じないこと
  • 生命の危険や身の安全への不安を感じた場合は速やかに通報すること

【北朝鮮のIT労働者】なぜ普通の女性の家に、309社のパソコンが90台も並んでいたのか?【ゆっくり解説】
執筆者について: nipponese

Nipponese News編集部は、国内外のニュースを日本語で分かりやすくお届けします。