日本語版
最新ニュース
日本

Sbi証券、GoogleやAppleアカウントの乗っ取り経由で証券口座への不正ログインや取引の疑いを確認

SBI証券は2026年10月2日、GoogleやAppleのアカウント情報がフィッシング被害に遭い、クラウド上に保存されたパスキーが悪用された疑いのある事案を確認したと公表しました。同社システムからの認証情報流出は否定していますが、証券口座への不正ログインや取引が発生した可能性があるとして、関連アカウントの保護強化を呼びかけています。 SBI証券で確認された不正ログインの疑い SBI証券は2026年10月2日、GoogleやAppleなどのアカウント情報を狙うフィッシング攻撃に関連し、証券口座への不正ログインおよび不正取引が行われた疑いのある事案を公表しました。同社によると、攻撃者はフィッシング等を通じて利用者のGoogleやAppleのアカウント情報を不正に取得したとみられます。その上で、クラウド上に保存されていたパスキーやパスワードのメモを悪用し、本人になりすまして証券口座へ侵入した疑いがあります。なお、SBI証券は自社のシステムから「ユーザーネーム」「ログインパスワード」「取引パスワード」が流出した事実は確認されていないと説明しています。 【緊急】SBI証券ユーザー必見!パスキーでも証券口座の乗っ取り発生か…今すぐ確認する3つの設定 パスキー自体の暗号方式は突破されていない 今回の事案について、パスキーの暗号方式やFIDO/WebAuthnの仕組み自体が突破されたと解釈するのは正確ではありません。パスキーは公開鍵暗号技術を採用しており、サービス側には公開鍵のみが保存されます。秘密鍵は端末やパスワードマネージャー側で管理されるため、一般的なフィッシングサイトに情報を入力して盗まれるパスワードとは仕組みが異なります。GoogleやAppleも、パスキーは登録されたWebサイトやアプリでのみ機能する高いフィッシング耐性を備えていると説明しています。SBI証券の発表においても、こうした技術的な仕組みが破られたとは言及されていません。 認証基盤全体を保護する重要性 問題の本質は、パスキー単体の脆弱性ではなく、それを管理・同期する認証基盤の乗っ取りにあるとみられます。SBI証券が2026年6月13日以降、全チャネルでパスキー認証に対応したことで、利用者はGoogleパスワードマネージャーやiCloudキーチェーンを通じて複数端末で認証情報を同期できるようになりました。この利便性の裏側で、パスキーを保管するGoogleアカウントやApple Accountがセキュリティ上の重要な境界となっています。今回、攻撃者はこれらのアカウントへ不正にアクセスすることで、その先にある証券口座の認証情報を悪用した疑いがあります。 SBI証券が呼びかけている主な対策項目 GoogleアカウントやApple Accountへの強力な2段階認証の設定 アカウント復旧用メールアドレスと電話番号が自身のものか確認 「セキュリティ向上のためパスキーを再登録してください」などの不審なSMSやリンクを無視 サポート担当者を名乗る電話によるパスキー登録要求に応じない ソーシャルエンジニアリングへの警戒 SBI証券は、証券口座のログイン情報を偽サイトへ直接入力していなくても被害に遭う可能性があると警告しています。特に注意が必要なのは、「セキュリティ向上のためパスキーを再登録してください」といったSMSを送りつけ、利用者に自ら情報を登録させる手法です。パスキーはフィッシングには強いものの、こうした社会的信用を悪用したソーシャルエンジニアリングには脆弱です。同社は、メッセージ内のリンクから操作を行わず、必ず公式アプリや公式サイトから設定を確認するよう利用者に求めています。 利用者が講じるべき防衛策 今回の事案を受け、利用者は証券口座だけでなく、アカウントを管理するクラウド基盤全体を見直す必要があります。具体的には、GoogleアカウントやApple Accountで2段階認証を有効にし、身に覚えのない端末やログインセッションがないか確認することが求められます。また、アカウント復旧用のメールアドレスや電話番号が第三者に書き換えられていないかの確認も重要です。SBI証券は、身に覚えのないログインや取引が確認された場合、直ちにログインパスワードと取引パスワードを変更し、ログインの一時利用停止設定を行った上で、同社カスタマーサービスセンターへ連絡するよう案内しています。 認証の連鎖を守る今後の課題 今後は、認証の「土台」となる上位アカウントの保護が、金融取引の安全性を左右する重要な要素となります。パスキーの導入により従来のパスワード盗用は困難になりましたが、攻撃者はその周辺にある端末や復旧経路、サポート窓口へと対象を広げています。今回の事案は、一つの認証要素を強化するだけでは不十分であり、証券口座、パスキー、管理アカウント、復旧手段といった複数の層を包括的に保護する重要性を示しています。被害の全容や具体的な乗っ取り手順については現時点で公表されておらず、利用者には引き続き警戒が求められます。

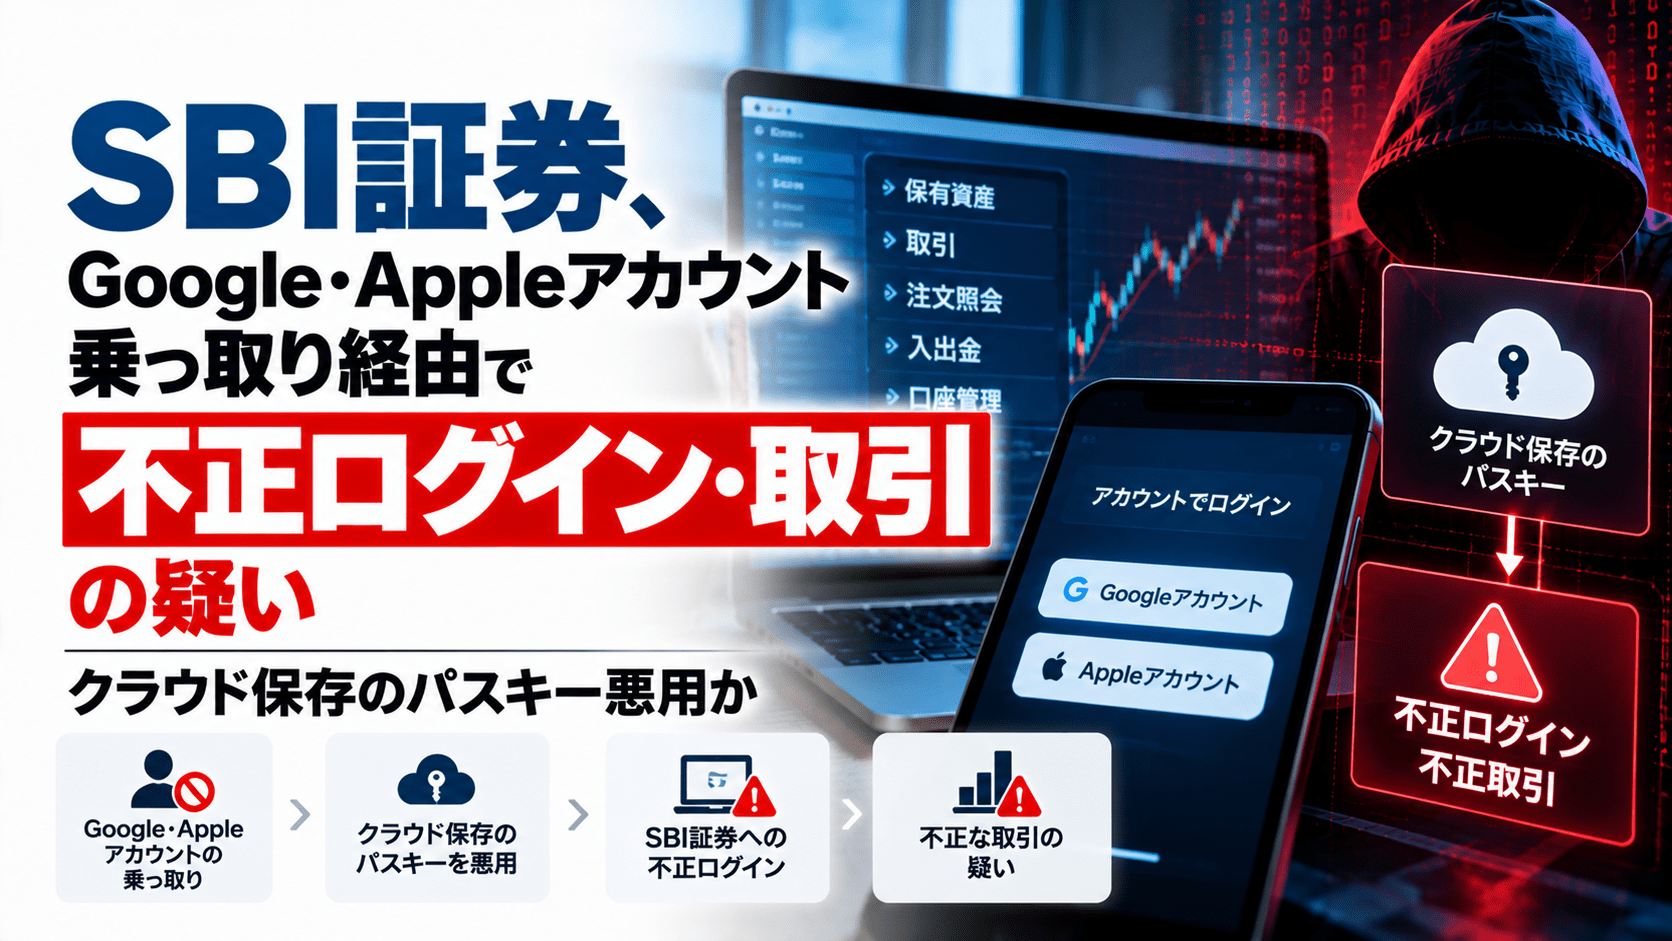
SBI証券、Google・Appleアカウント乗っ取り経由で不正ログイン・取引の疑い―クラウド保存のパスキー悪用か

SBI証券は2026年10月2日、GoogleやAppleのアカウント情報がフィッシング被害に遭い、クラウド上に保存されたパスキーが悪用された疑いのある事案を確認したと公表しました。同社システムからの認証情報流出は否定していますが、証券口座への不正ログインや取引が発生した可能性があるとして、関連アカウントの保護強化を呼びかけています。

SBI証券で確認された不正ログインの疑い

SBI証券は2026年10月2日、GoogleやAppleなどのアカウント情報を狙うフィッシング攻撃に関連し、証券口座への不正ログインおよび不正取引が行われた疑いのある事案を公表しました。同社によると、攻撃者はフィッシング等を通じて利用者のGoogleやAppleのアカウント情報を不正に取得したとみられます。その上で、クラウド上に保存されていたパスキーやパスワードのメモを悪用し、本人になりすまして証券口座へ侵入した疑いがあります。なお、SBI証券は自社のシステムから「ユーザーネーム」「ログインパスワード」「取引パスワード」が流出した事実は確認されていないと説明しています。

【緊急】SBI証券ユーザー必見!パスキーでも証券口座の乗っ取り発生か…今すぐ確認する3つの設定

パスキー自体の暗号方式は突破されていない

今回の事案について、パスキーの暗号方式やFIDO/WebAuthnの仕組み自体が突破されたと解釈するのは正確ではありません。パスキーは公開鍵暗号技術を採用しており、サービス側には公開鍵のみが保存されます。秘密鍵は端末やパスワードマネージャー側で管理されるため、一般的なフィッシングサイトに情報を入力して盗まれるパスワードとは仕組みが異なります。GoogleやAppleも、パスキーは登録されたWebサイトやアプリでのみ機能する高いフィッシング耐性を備えていると説明しています。SBI証券の発表においても、こうした技術的な仕組みが破られたとは言及されていません。

認証基盤全体を保護する重要性

問題の本質は、パスキー単体の脆弱性ではなく、それを管理・同期する認証基盤の乗っ取りにあるとみられます。SBI証券が2026年6月13日以降、全チャネルでパスキー認証に対応したことで、利用者はGoogleパスワードマネージャーやiCloudキーチェーンを通じて複数端末で認証情報を同期できるようになりました。この利便性の裏側で、パスキーを保管するGoogleアカウントやApple Accountがセキュリティ上の重要な境界となっています。今回、攻撃者はこれらのアカウントへ不正にアクセスすることで、その先にある証券口座の認証情報を悪用した疑いがあります。

SBI証券が呼びかけている主な対策項目

  • GoogleアカウントやApple Accountへの強力な2段階認証の設定
  • アカウント復旧用メールアドレスと電話番号が自身のものか確認
  • 「セキュリティ向上のためパスキーを再登録してください」などの不審なSMSやリンクを無視
  • サポート担当者を名乗る電話によるパスキー登録要求に応じない

ソーシャルエンジニアリングへの警戒

SBI証券は、証券口座のログイン情報を偽サイトへ直接入力していなくても被害に遭う可能性があると警告しています。特に注意が必要なのは、「セキュリティ向上のためパスキーを再登録してください」といったSMSを送りつけ、利用者に自ら情報を登録させる手法です。パスキーはフィッシングには強いものの、こうした社会的信用を悪用したソーシャルエンジニアリングには脆弱です。同社は、メッセージ内のリンクから操作を行わず、必ず公式アプリや公式サイトから設定を確認するよう利用者に求めています。

利用者が講じるべき防衛策

今回の事案を受け、利用者は証券口座だけでなく、アカウントを管理するクラウド基盤全体を見直す必要があります。具体的には、GoogleアカウントやApple Accountで2段階認証を有効にし、身に覚えのない端末やログインセッションがないか確認することが求められます。また、アカウント復旧用のメールアドレスや電話番号が第三者に書き換えられていないかの確認も重要です。SBI証券は、身に覚えのないログインや取引が確認された場合、直ちにログインパスワードと取引パスワードを変更し、ログインの一時利用停止設定を行った上で、同社カスタマーサービスセンターへ連絡するよう案内しています。

認証の連鎖を守る今後の課題

今後は、認証の「土台」となる上位アカウントの保護が、金融取引の安全性を左右する重要な要素となります。パスキーの導入により従来のパスワード盗用は困難になりましたが、攻撃者はその周辺にある端末や復旧経路、サポート窓口へと対象を広げています。今回の事案は、一つの認証要素を強化するだけでは不十分であり、証券口座、パスキー、管理アカウント、復旧手段といった複数の層を包括的に保護する重要性を示しています。被害の全容や具体的な乗っ取り手順については現時点で公表されておらず、利用者には引き続き警戒が求められます。

執筆者について: nipponese

Nipponese News編集部は、国内外のニュースを日本語で分かりやすくお届けします。