日本語版
最新ニュース
日本

ユミルリンク、不正アクセスで情報漏えい件数を最大約5163万件と発表。対象が50システムに拡大 – INTERNET Watch

ユミルリンク株式会社は10月26日、同社システムへの不正アクセスに関する第二報を発表した。プログラムの脆弱性を突かれたことにより、被害が拡大している。第一報の5システムから、新たに45システムで不正アクセスが確認された。のべ約5000万件を超えるメールアドレスなどの情報が漏えいした可能性がある。 不正アクセスの判明と被害システムの急増 ユミルリンク株式会社は10月16日未明、同社担当者により一部システムへの不正アクセスを確認した。同月19日に発表された第一報では、5システムで不正アクセスとデータの出力が確認されていた。当時の試算では、メールアドレスを含む情報のべ約900万件が出力されたとしていた。しかし、その後の調査により被害規模が大幅に拡大していることが判明した。プログラムの脆弱性を突いて同社のサポート・品質管理担当者の認証情報が取得されていた。不正プログラムが設置され、データベースからデータが出力されていたことが確認されている。さらに、同担当者の認証情報を用いて、他のシステムへの認証を試みていることも判明した。不正プログラムおよびシステムログの解析を進めた結果、第一報以降に新たな45システムでの被害が発覚した。合計で2サービス、50システムが不正アクセスの対象となった。 メール配信サービスでの大規模な情報漏えい 被害の大半はメール配信サービスの「Cuenote FC」に集中している。Cuenote FCでは49システムで情報漏えいが発生した。のべ5162万8280件のメールアドレスを含む情報が漏えいした。不正アクセス試行が確認されたシステムは全部で81に上る。その内訳は、複数企業が利用するシステムが3、単一企業が利用するシステムが78だった。不正アクセスが確認された49システムは全て、単一企業が利用するシステムである。うち16システムについては漏えい件数を現在も調査中であり、今後さらに件数が増加する可能性がある。対象の利用者に対しては、同社から直接連絡を行っている。本件に関して、漏えいした情報の不正利用は現時点で確認されていない。 ポータルサイトおよび模倣メールへの注意喚起 顧客管理等を行うCuenoteシリーズのポータル「Cuenote BASE」でも被害が確認された。1システムにおいて、同社サービスの契約者情報が閲覧可能な状態になっていた。企業の契約に関する情報として、企業名、氏名、電話番号、メールアドレスの計190件が漏えいした。同社は影響を受けた利用者へ直接連絡を取っている。一方で、同社のドメインを悪用した第三者による迷惑メールが複数確認されている。セゾンカードをかたり、「ご利用確認のお願い」や「利用内容確認のご依頼」といった件名で送信される事例が報告された。同社は不審なメールに対して注意を呼び掛けている。情報の不正利用は確認されていないものの、二次被害への警戒が続いている。 ユミルリンク不正アクセスで900万件流出の恐れ?自分は対象か解説

ユミルリンク、不正アクセスで情報漏えい件数を最大約5163万件と発表。対象が50システムに拡大 - INTERNET Watch

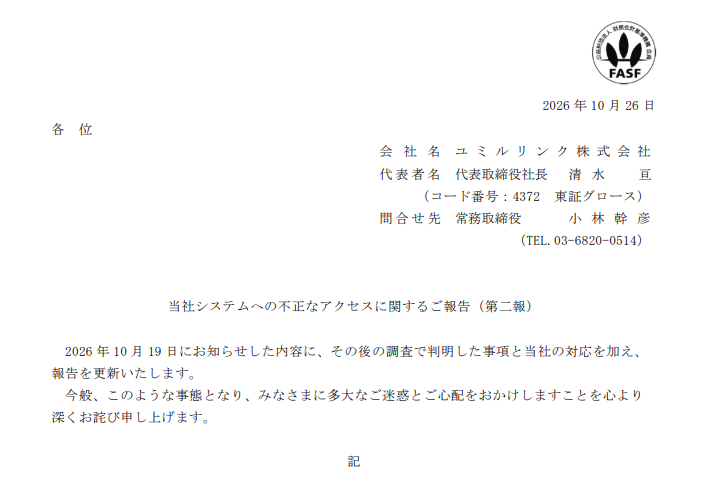
ユミルリンク株式会社は10月26日、同社システムへの不正アクセスに関する第二報を発表した。プログラムの脆弱性を突かれたことにより、被害が拡大している。第一報の5システムから、新たに45システムで不正アクセスが確認された。のべ約5000万件を超えるメールアドレスなどの情報が漏えいした可能性がある。

不正アクセスの判明と被害システムの急増

ユミルリンク株式会社は10月16日未明、同社担当者により一部システムへの不正アクセスを確認した。同月19日に発表された第一報では、5システムで不正アクセスとデータの出力が確認されていた。当時の試算では、メールアドレスを含む情報のべ約900万件が出力されたとしていた。しかし、その後の調査により被害規模が大幅に拡大していることが判明した。プログラムの脆弱性を突いて同社のサポート・品質管理担当者の認証情報が取得されていた。不正プログラムが設置され、データベースからデータが出力されていたことが確認されている。さらに、同担当者の認証情報を用いて、他のシステムへの認証を試みていることも判明した。不正プログラムおよびシステムログの解析を進めた結果、第一報以降に新たな45システムでの被害が発覚した。合計で2サービス、50システムが不正アクセスの対象となった。

メール配信サービスでの大規模な情報漏えい

被害の大半はメール配信サービスの「Cuenote FC」に集中している。Cuenote FCでは49システムで情報漏えいが発生した。のべ5162万8280件のメールアドレスを含む情報が漏えいした。不正アクセス試行が確認されたシステムは全部で81に上る。その内訳は、複数企業が利用するシステムが3、単一企業が利用するシステムが78だった。不正アクセスが確認された49システムは全て、単一企業が利用するシステムである。うち16システムについては漏えい件数を現在も調査中であり、今後さらに件数が増加する可能性がある。対象の利用者に対しては、同社から直接連絡を行っている。本件に関して、漏えいした情報の不正利用は現時点で確認されていない。

ポータルサイトおよび模倣メールへの注意喚起

顧客管理等を行うCuenoteシリーズのポータル「Cuenote BASE」でも被害が確認された。1システムにおいて、同社サービスの契約者情報が閲覧可能な状態になっていた。企業の契約に関する情報として、企業名、氏名、電話番号、メールアドレスの計190件が漏えいした。同社は影響を受けた利用者へ直接連絡を取っている。一方で、同社のドメインを悪用した第三者による迷惑メールが複数確認されている。セゾンカードをかたり、「ご利用確認のお願い」や「利用内容確認のご依頼」といった件名で送信される事例が報告された。同社は不審なメールに対して注意を呼び掛けている。情報の不正利用は確認されていないものの、二次被害への警戒が続いている。

ユミルリンク不正アクセスで900万件流出の恐れ?自分は対象か解説
執筆者について: nipponese

Nipponese News編集部は、国内外のニュースを日本語で分かりやすくお届けします。